Los agentes de IA personales exigen acceso total: la privacidad se convierte en el precio de entrada
La carrera por el agente de IA personal se ha acelerado. Meta presentó Muse, un asistente que lee el correo, gestiona el calendario y compra en nombre del usuario. El valor de estos agentes depende directamente del acceso que se les concede, lo que convierte la privacidad en el precio de entrada, no en un fallo corregible.
El agente personal: la nueva apuesta tras el chatbot
La industria tecnológica ha encontrado en los agentes de IA personales su gran apuesta después de la era del chatbot. A diferencia de los asistentes conversacionales, que se limitaban a responder lo que se les preguntaba, estos agentes actúan por el usuario: leen su correo, gestionan su calendario, rellenan formularios y realizan compras en su nombre.
El último en sumarse ha sido Meta con Muse, presentado hace un mes. Según la información publicada por Xataka, Muse se conecta al correo, a los pagos, a apps de salud y a la domótica. Si un servicio no tiene API, el agente entra vía navegador, como ya hacen otros. La compañía asegura que el agente corre en una máquina virtual aislada, que no ve contraseñas ni métodos de pago y que no comparte nada con su sistema de anuncios.
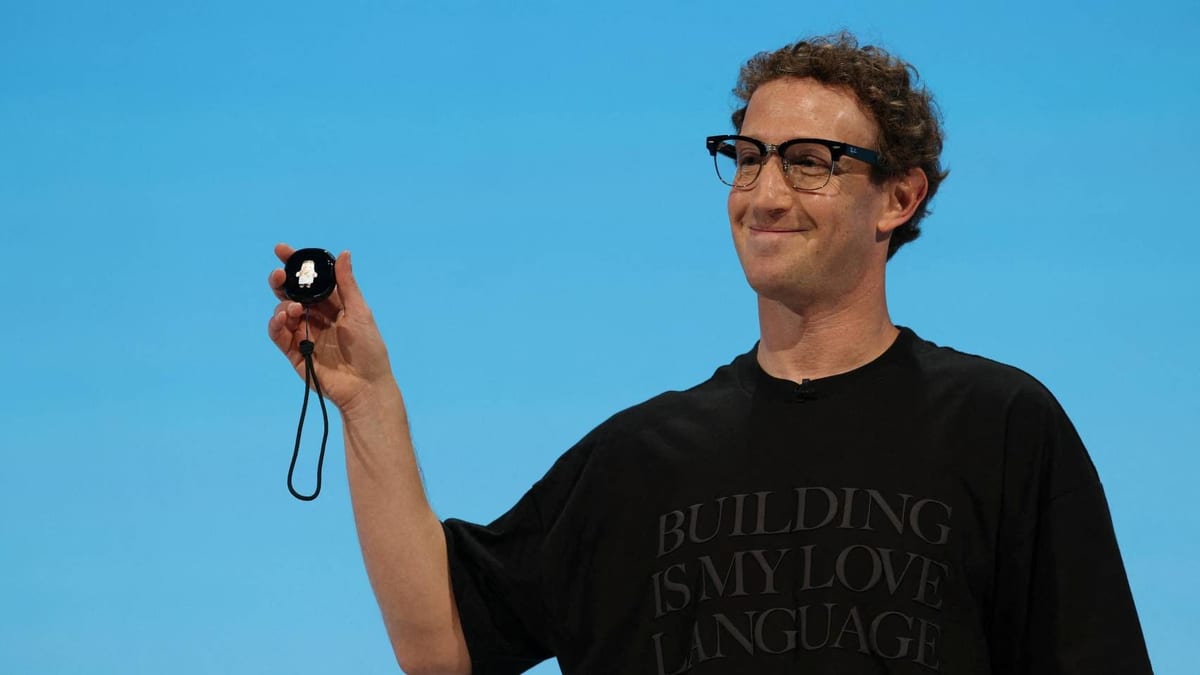
Muse es gratuito con límites y ofrece planes de 20 y 100 dólares al mes. El propio Mark Zuckerberg explicó que muy poca gente tendría que pagar, y que la monetización no llegará vía anuncios sino comisionando transacciones. Es decir, Meta quiere pasar de ganar dinero con la atención a ganarlo con las decisiones de los usuarios.
Los precedentes: OpenClaw, Hermes y Grok Bot
Antes de Muse, otros agentes ya habían mostrado el camino y los riesgos. OpenClaw fue el primer fenómeno y también el primer aviso. Hubo 42.000 instancias expuestas online y una CVE que permitía a un atacante tomar el control de cualquier instalación con un solo clic. En su tienda de skills, un auditor de Koi Security encontró 341 maliciosas entre las 2.857 disponibles.
Hermes, de Nous Research, es la respuesta open source. Promete que los datos se quedan en la máquina del usuario, sin telemetría ni dependencia de la nube. A cambio, la seguridad pasa a ser también responsabilidad del usuario.
Grok Bot, de xAI, salió en beta en agosto de 2026 y funciona en un ordenador persistente en la nube, por 200 dólares al mes. Mientras, Instinct ha sido el escándalo del verano: ha cosechado un gran éxito pero también quejas por su licencia perpetua e irrevocable para reutilizar sus datos en entrenamiento, el almacenamiento de correos en texto plano y un agente que seguía resumiendo Gmail horas después de que le retiraran el acceso. Instinct acabó cambiando sus términos.
El dilema: confiar en una empresa o ser tu propio responsable de seguridad
El sector ofrece dos salidas, y ninguna resuelve el problema. Por un lado, el agente local y abierto (OpenClaw, Hermes): no tienes que fiarte de una empresa, pero te conviertes en tu propio responsable de seguridad. No es algo recomendable para cualquiera, señala el análisis de Xataka.
Por otro lado, el agente en la nube (Grok Bot, Instinct, Muse): delegas la seguridad, pero tienes que creer las promesas de quien guarda tus datos y confiar en la calidad de su custodia. El problema es que las empresas que piden más acceso que nunca son las que menos crédito tienen para pedirlo. Meta acumula la multa de 5.000 millones de dólares de la FTC en 2019 y el caso Cambridge Analytica, entre otros.
La clave está en que un chatbot sabía lo que le contábamos, pero un agente sabe lo que hacemos y puede hacerlo por nosotros. Así que la pregunta ya no es qué puede hacer la IA por nosotros, sino a quién estamos dispuestos a darle las llaves. Cuestión de confianza.
Sigue leyendo
- inteligencia-artificialMeta cierra la brecha con Claude y ChatGPT al presentar Muse Wonder y Muse Wonder Full
- inteligencia-artificialCRRC presenta VELLINK, un metro con IA corporizada para anticipar anomalías y optimizar la circulación
- inteligencia-artificialMeta crea perfiles de amigos y familiares con su agente Muse y desata el debate sobre la privacidad
- inteligencia-artificialNadella propone tratar los modelos de IA como empleados con permisos limitados y vigilancia externa