Midnight Mimosa: el malware oculto en el firmware de Android baratos que ha afectado a miles de dispositivos en 150 países
Los investigadores de Bitdefender han destapado una campaña de malware bautizada como Midnight Mimosa que se esconde en el firmware de móviles Android de gama baja y que ha afectado a miles de dispositivos en más de 150 países durante los últimos dos años. España y México figuran entre los territorios más afectados, junto a Brasil, Francia, Italia y Alemania.
Qué es Midnight Mimosa y cómo funciona
Midnight Mimosa es un malware que se incrusta en el firmware de los terminales Android económicos, lo que le otorga privilegios que ninguna aplicación normal tendría. Según el informe publicado por Bitdefender, el código malicioso es capaz de instalar y borrar aplicaciones sin avisar, conceder permisos delicados como el de accesibilidad o la lectura de mensajes, y ejecutar código descargado desde servidores remotos.
La campaña afecta a dispositivos que montan procesadores de MediaTek, uno de los fabricantes de chips más utilizados en la gama de entrada y media del mercado Android. Al estar integrado en el sistema, el malware puede desactivar temporalmente la Play Store para esquivar Play Protect al descargar e instalar una aplicación maliciosa. Una vez que lo logra, reactiva la tienda para no levantar sospechas e incluso manipula el registro del instalador para que parezca que la app procede de Google Play.
El objetivo: fraude publicitario y proxies residenciales
Según los investigadores, los atacantes utilizan Midnight Mimosa para generar dinero mediante fraudes publicitarios. El malware se apoya en aplicaciones señuelo, como supuestos bloqueadores de apps, gestores de archivo, editores de audio o aplicaciones del clima. Estas cargan anuncios reales a través de un SDK legítimo y colocan una ventana invisible encima para que el usuario nunca los vea, de modo que los anuncios se ejecutan en segundo plano y los ciberdelincuentes cobran por las impresiones.
Bitdefender ha identificado unas 32 aplicaciones fraudulentas relacionadas con esta campaña. Además del fraude publicitario, los atacantes también aprovechan el malware para convertir el móvil infectado en un nodo proxy residencial, lo que permite enmascarar el tráfico malicioso y utilizarlo para otras actividades delictivas.
Dispositivos afectados y cómo protegerse
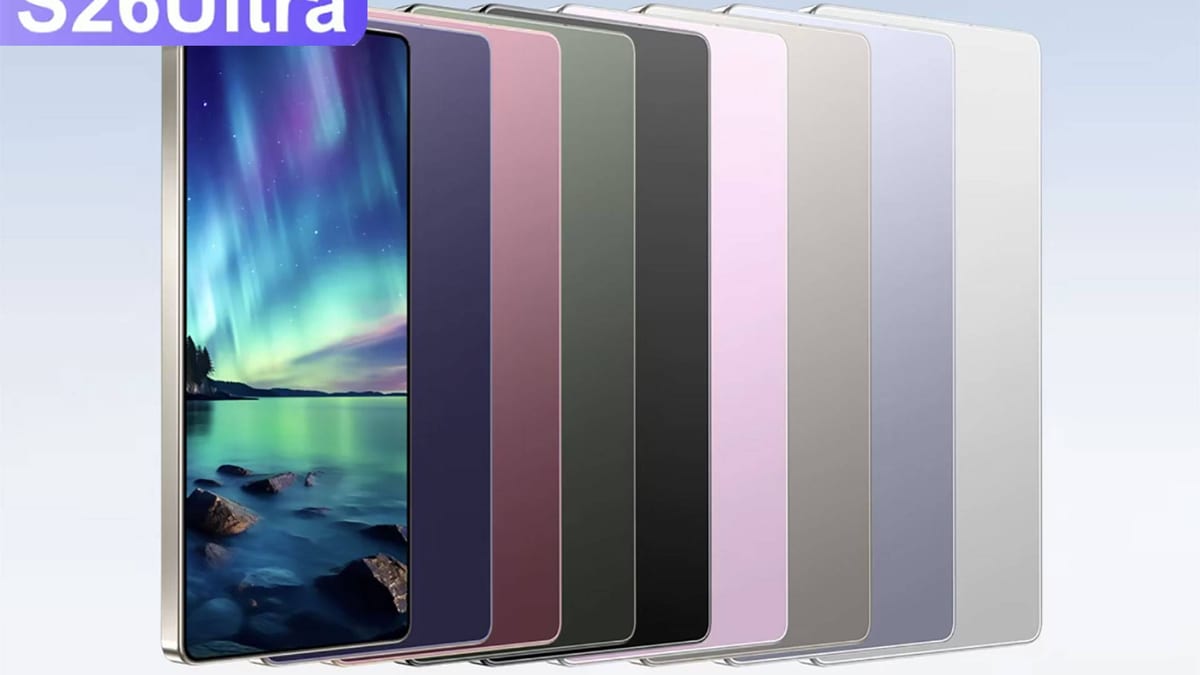
Entre los terminales afectados por Midnight Mimosa se encuentran el Doogee S200 X y el Cubot KINGKONG X, ambos diseñados para uso rudo en exteriores e impulsados por el procesador MediaTek Dimensity 7050. Los investigadores también hallaron el malware en imitaciones de Samsung y Apple, principalmente en clones que se hacen pasar por un Galaxy S25 o S26 Ultra, habituales en tiendas chinas como AliExpress.
El malware es extremadamente difícil de eliminar, ya que los paquetes se hacen pasar por componentes firmados y viven en la partición del sistema. Android no ofrece la opción de eliminarlos, por lo que el usuario podría, como mucho, eliminar la aplicación señuelo, pero el malware la reinstalará más tarde. La única solución viable pasa por limpiar el firmware o desactivar el componente mediante ADB, un proceso complejo para un usuario medio.
En el caso de Cubot y Doogee, las empresas ya han liberado parches para resolver el problema, aunque ninguna explicó cómo llegó el código malicioso al firmware. Mientras tanto, la recomendación de los expertos es extremar la precaución al adquirir móviles de dudosa procedencia, especialmente los que se venden a precios muy bajos en marketplaces como AliExpress.
Sigue leyendo
- ciberseguridadCorea del Sur investiga ataques con posibles indicios de IA contra sus principales bancos
- ciberseguridadUn estudio mide el rastreo real de 21 coches: la mayoría envía datos a terceros aunque estén aparcados
- ciberseguridadApple restringe el permiso que permitió a Muse acceder a mensajes de usuarios sin consentimiento
- ciberseguridadRenfe y Adif sufren un ciberataque con IA que expone 500 GB de datos de clientes