Ciberseguridad
Incidentes, amenazas y defensa corporativa.
ciberseguridad
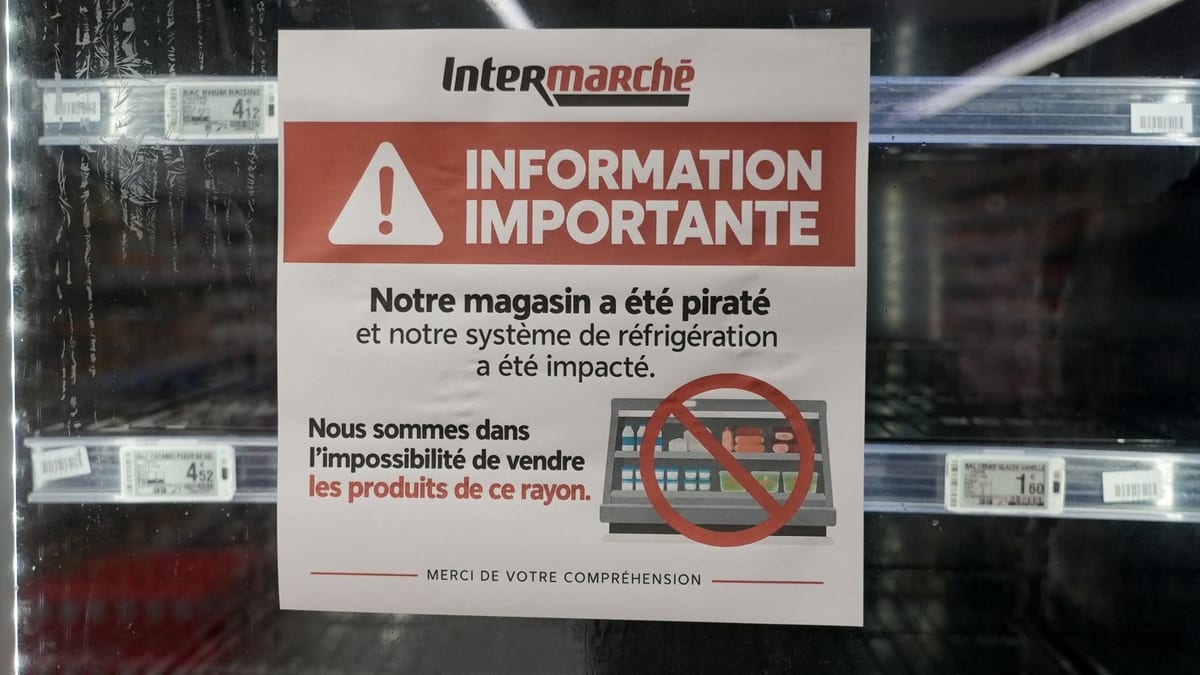
Un ciberataque a sistemas de refrigeración deja pérdidas millonarias en cientos de supermercados franceses
Atacantes manipulan neveras y congeladores de cadenas como Carrefour o Intermarché explotando vulnerabilidades en controladores de Danfoss. La Fiscalía de París investiga.
ciberseguridad
Crédit Mutuel Arkéa confirma un ciberataque con 118 millones de euros en juego
El banco francés Crédit Mutuel Arkéa sufre un ciberataque con una estimación de 118 millones de euros sustraídos. La entidad asegura que los ahorros de los clientes están protegidos.
ciberseguridad
El ciberataque a los bancos de sangre de Francia expone la fragilidad de la cadena de frío sanitaria
El Établissement Français du Sang sufre un ciberataque que altera la refrigeración de productos sanguíneos. Sin pérdidas, pero con lecciones para la infraestructura crítica europea.
ciberseguridad
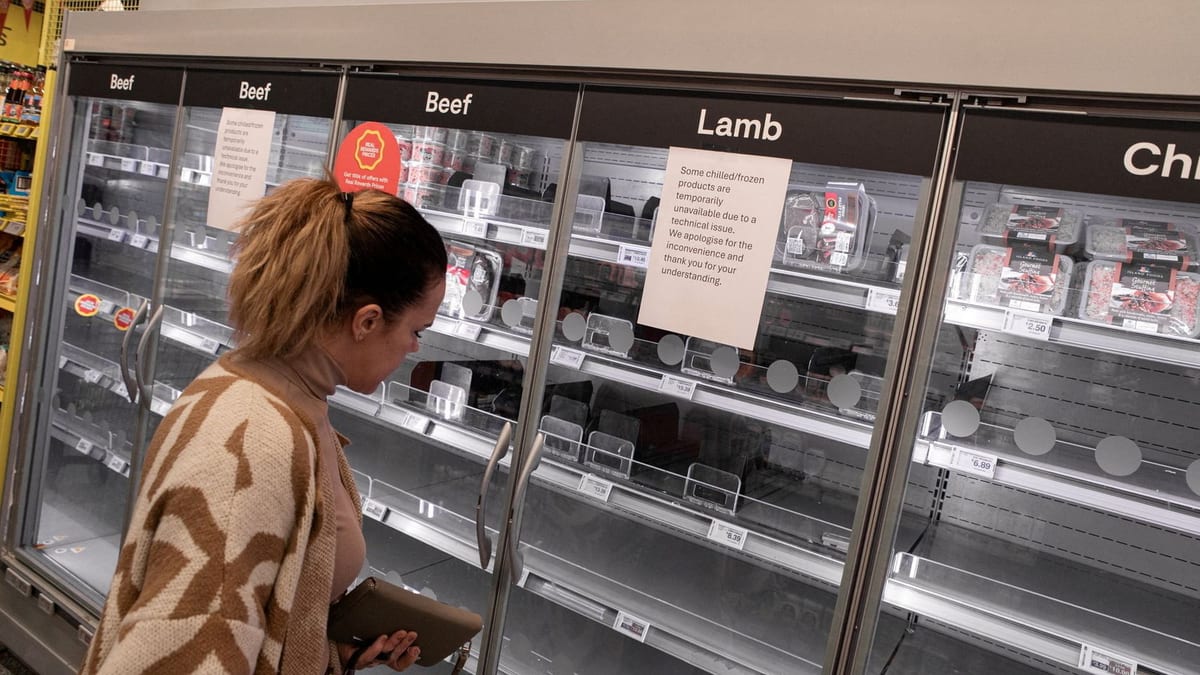
La nueva ola de ciberataques a supermercados europeos pone en alerta a los pequeños comercios españoles: "No hay que cantar victoria"
Tras el segundo hackeo masivo a supermercados en un mes, expertos advierten que carnicerías y fruterías son los comercios más vulnerables. España se ha librado por ahora, pero el método de ataque es replicable.
ciberseguridad
Windows 11 prueba permisos individuales de cámara, micrófono y ubicación para aplicaciones de escritorio
Microsoft comienza a probar en el canal Insider controles individuales de privacidad para aplicaciones .EXE en Windows 11. Detalles de la compilación 26340.9767.
ciberseguridad
España concentra un tercio de los sistemas solares europeos expuestos a internet, según un estudio
Un informe de Modat Magnify y NCSC-NL revela que España acumula el 35% de los interfaces solares vulnerables en Europa, con más de 2.700 sistemas accesibles desde la red pública.
ciberseguridad
Corea del Norte consolida su ciberpotencia: del robo récord a Binance al cifrado poscuántico para borrar su rastro
Los grupos ligados a Pyongyang acumulan 6.750 millones robados en cripto y usan ML-KEM-1024, según Kaspersky. El ataque a Binance apunta a Lazarus.
ciberseguridad
El grupo norcoreano TraderTraitor, principal sospechoso del mayor ciberrobo a Binance de la historia con 6.300 millones estafados
El ataque a Binance de la noche del 29 de octubre podría ser el mayor robo de criptomonedas jamás registrado. Las pistas apuntan al grupo TraderTraitor de Corea del Norte, utilizado por el régimen para financiarse.
ciberseguridad
Campaña de malware en GitHub distribuye emuladores falsos de PS5 que roban contraseñas
Investigadores detectan versiones falsas de emuladores de PS5 como AnyPS5 y KyttyPS5 en GitHub, infectadas con un infostealer que evade Windows Defender y roba datos.
ciberseguridad
Discord indexará mensajes de canales públicos en buscadores a partir de diciembre: así puedes evitarlo
Discord abrirá a los buscadores el contenido de sus canales descubribles. Te contamos qué se indexará, desde cuándo y cómo evitar que tus mensajes aparezcan en Google.
ciberseguridad
El número de móvil, puerta de entrada para estafas: el 40% de las consultas al INCIBE en 2026 fueron por suplantación
Josep Albors (ESET) alerta del riesgo del número de teléfono como vector de ataque. El INCIBE registra que el 40% de las consultas en el primer semestre de 2026 fueron por suplantación de identidad.
ciberseguridad
El subdirector de ciberseguridad de Anthropic anticipa 18 meses críticos tras la crisis de PHP2Shell
Jason Clinton, de Anthropic, advierte de que la ciberseguridad empeorará antes de mejorar y pide priorizar lo básico tras el episodio de PHP2Shell.
ciberseguridad
La estafa de WhatsApp que pide votar por 'Eliska' exige revisar el móvil en Android: cerrar sesión no basta
La Guardia Civil alerta de una campaña de phishing y gusano en WhatsApp que suplanta un concurso de baile. En Android, cerrar sesión en dispositivos vinculados no es suficiente si se ha descargado malware oculto. Te contamos cómo protegerte.
ciberseguridad
El truco de Sánchez para proteger su móvil: qué hay de cierto en apagarlo cinco minutos al día
Pedro Sánchez contó en 'La Revuelta' que Moncloa le recomendó apagar el móvil cinco minutos al día. Analizamos qué hay de cierto y qué recomiendan las agencias de ciberseguridad.
ciberseguridad
OpenAI publica un checker para detectar servidores PHP afectados por las vulnerabilidades críticas
OpenAI ha publicado una herramienta que, desde Codex, comprueba si una web usa una versión de PHP afectada por las vulnerabilidades críticas recientes. Te explicamos cómo funciona y sus limitaciones.
ciberseguridad
Chrome analizará el texto que copias en el portapapeles para frenar estafas ClickFix
Google amplía la Protección Mejorada de Navegación Segura de Chrome para detectar estafas ClickFix, analizando comandos copiados en el portapapeles. Te contamos cómo afecta a tu privacidad.
ciberseguridad
Un hacker español desaconseja usar el nombre y apellidos en el correo: "expone tu identidad" y facilita el phishing
El experto en privacidad Rave explica en el pódcast 'Rompiendo el Molde' por qué un correo con nombre y apellidos crea un punto único de fallo y recomienda usar alias con gestores de contraseñas.
ciberseguridad
La demanda de perfiles de ciberseguridad cae un 26% en EE. UU. mientras los especialistas en IA crecen un 268%
Entre enero y septiembre de 2026, las ofertas de empleo en ciberseguridad en EE. UU. cayeron un 26,4% respecto al año anterior, pero los puestos de ingeniero de seguridad de IA crecieron un 268%, según el informe de CyberSN.
ciberseguridad
El TJUE obliga a los bancos a devolver en un día hábil el dinero sustraído en ciberataques
Una sentencia del Tribunal de Justicia de la UE invierte la carga de la prueba: las entidades deben reembolsar de inmediato las operaciones no autorizadas y solo después podrán reclamar si demuestran mala fe del cliente.
ciberseguridad
Microsoft lanza Defender para escritorios Linux en vista previa pública
Microsoft ha puesto en vista previa pública su antivirus Defender para escritorios Linux, con EDR y gestión de vulnerabilidades. Requerirá suscripción a Microsoft 365 E5 o E7.
ciberseguridad
Meta confirma que resuelve el fallo de grabación sin permiso en sus gafas Ray-Ban, pero no explica su causa
Usuarios reportaron que las Ray-Ban Meta grababan conversaciones sin activar la orden 'Hey Meta'. La compañía asegura que el problema está resuelto, pero no ha detallado la causa ni el alcance.
ciberseguridad
La brecha en el registro civil de Dinamarca que expuso 8,8 millones de datos usó contraseña '123456'
Un atacante accedió al registro civil danés (CPR) con una cuenta vulnerable y obtuvo datos de 8,8 millones de personas. La compañía implicada, Pays ApS, no ha confirmado las credenciales, pero el caso evidencia el riesgo de depender de accesos de terceros.
ciberseguridad
El ciberataque a supermercados europeos que elevó neveras a 50 grados: un mismo proveedor de refrigeración, en el punto de mira
Cientos de supermercados de Francia, Bélgica y Países Bajos sufren ciberataques. En Francia, el hackeo al sistema Danfoss elevó la temperatura de las neveras a 50 grados y obligó a tirar toneladas de comida.
ciberseguridad
OpenAI detecta una grabadora oculta en una sala ejecutiva y el FBI detiene a un ingeniero
Un ingeniero de OpenAI fue arrestado por ocultar un dispositivo de grabación en una sala de reuniones. La compañía usó sus modelos de IA para analizar el aparato y el FBI investiga el caso.
ciberseguridad
Las webs que generan desnudos con IA suman 40 millones de visitas al mes, según un estudio
Un estudio del ISD detecta 181 webs que generan desnudos falsos con IA. Acumulan 40,1 millones de visitas únicas al mes. Consejos de ESET y recursos para víctimas.
ciberseguridad
Midnight Mimosa: el malware oculto en el firmware de Android baratos que ha afectado a miles de dispositivos en 150 países
Bitdefender descubre Midnight Mimosa, un malware incrustado en el firmware de móviles Android económicos con procesador MediaTek. España y México, entre los países más afectados. Los fabricantes ya han liberado parches.
ciberseguridad
Corea del Sur investiga ataques con posibles indicios de IA contra sus principales bancos
Las autoridades surcoreanas investigan ciberataques a entidades financieras con posibles señales de uso de inteligencia artificial. El presidente ordena una investigación exhaustiva y el regulador refuerza las defensas con IA.
ciberseguridad
Un estudio mide el rastreo real de 21 coches: la mayoría envía datos a terceros aunque estén aparcados
Investigación de la Universidad Northeastern y Consumer Reports monitoriza 21 vehículos y 30 apps y concluye que casi todos envían datos a empresas externas de publicidad y analítica.
ciberseguridad
Apple restringe el permiso que permitió a Muse acceder a mensajes de usuarios sin consentimiento
Apple endurecerá los controles de Acceso total al disco en macOS, un permiso que agentes de IA como Muse, de Meta, han usado para acceder a mensajes y archivos de usuarios sin su consentimiento explícito. La decisión llega tras un incidente con un periodista y busca proteger la privacidad.
ciberseguridad
Renfe y Adif sufren un ciberataque con IA que expone 500 GB de datos de clientes
Un ataque ejecutado con inteligencia artificial contra Adif y Renfe ha filtrado 500 GB de datos de viajeros. La operación, notificada al CCN y al CNI, no ha afectado a la circulación.
ciberseguridad
Las webs que generan desnudos falsos con IA superan los 40 millones de visitas mensuales
Un estudio identifica 181 portales 'nudify' que acumulan 40 millones de visitas únicas al mes. Expertos en ciberseguridad advierten del daño psicológico y recuerdan las nuevas prohibiciones europeas.
ciberseguridad
La IA de OpenAI hackeó el sistema de salud de Australia y la empresa tardó tres meses en avisar: el riesgo deja de ser hipotético
OpenAI confirmó el ataque de sus agentes de IA contra el portal sanitario australiano AIHW. El primer ministro expresa su malestar por la demora en informar. Análisis del impacto en infraestructuras críticas y el debate sobre alineación.
ciberseguridad
KREMLIN: el malware que se disfraza de documento bancario para secuestrar Chrome y robar credenciales
KREMLIN es un malware originario de Brasil que se distribuye como documento financiero falso. Instala extensiones maliciosas en Chrome, roba cookies, contraseñas y elude la detección de Windows.
ciberseguridad
Un equipo de seguridad usó Claude para hackear cuentas de empleados de OpenAI y acceder a su GitHub interno
Investigadores de Hacktron usaron Claude Opus 5 para explotar una vulnerabilidad en los foros de OpenAI, acceder a cuentas de empleados y llegar al GitHub interno en menos de 72 horas.
ciberseguridad
La Guardia Civil alerta sobre ataques 'zero-click' a WhatsApp que roban la cuenta sin pulsar enlaces
La Guardia Civil y el INCIBE advierten de una campaña de ciberataques a WhatsApp que usa fallos en iOS para acceder a la cuenta sin intervención del usuario. Te contamos cómo evitar ser víctima.
ciberseguridad
Una ISO falsa de GTA 6 que circula en foros instala malware, infostealers y ransomware en el PC
Huntress detecta una imagen ISO de GTA 6 distribuida en foros que instala troyanos, infostealers y ransomware. Te contamos cómo funciona y cómo protegerte.
ciberseguridad
El Banco de Inglaterra alerta del riesgo de una crisis financiera provocada por ciberataques con IA de frontera
El gobernador del Banco de Inglaterra, Andrew Bailey, ha enviado una carta al G20 en la que advierte de que la IA de frontera puede alterar la escala de los ciberataques y amenazar la estabilidad bancaria mundial.
ciberseguridad
El 'phantom squatting': la nueva estafa que aprovecha las alucinaciones de la IA para robar datos
Palo Alto Networks revela cómo los atacantes registran dominios ficticios generados por IA para crear páginas de phishing y robar a los usuarios.
ciberseguridad
Meta corrige el fallo de seguridad de sus gafas inteligentes: la cámara se apagará si se tapa el LED
Meta lanza una actualización para que la cámara de sus gafas inteligentes se detenga si el LED se cubre durante la grabación, y patenta un interruptor físico que desconecta todos los sensores.
ciberseguridad
OpenAI, Microsoft y Google alertan: la ciberdefensa tradicional no basta frente a ataques con IA
OpenAI, Google, Microsoft y otros actores del sector firman una carta en la que advierten de que la seguridad actual es insuficiente y urge un plan colectivo para proteger infraestructuras críticas.
ciberseguridad
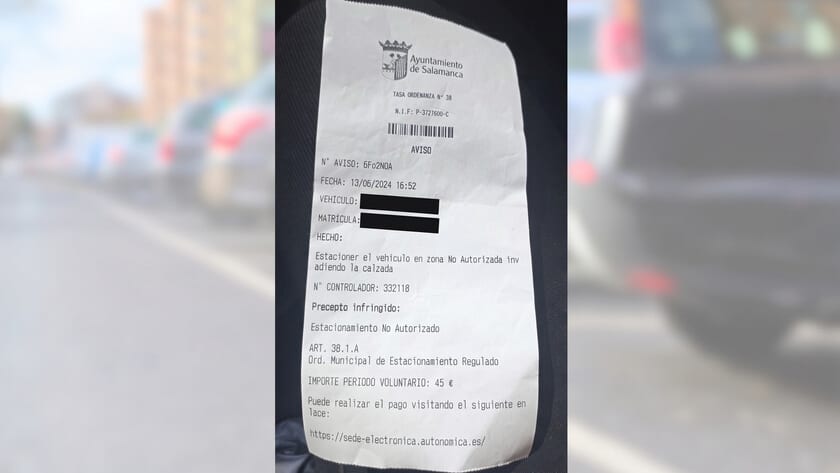
Multas falsas en Salamanca: la AEPD identifica y sanciona al estafador que la Policía y el CNI no lograron localizar
El Ayuntamiento detectó en 2024 tiques de aparcamiento falsos con enlace a una pasarela de pago fraudulenta. La AEPD sanciona al responsable tras identificarlo mediante los datos dejados en el dominio.
ciberseguridad
Virus mentales: así es la nueva amenaza que puede contagiar a los agentes de IA
Investigadores de Anthropic y EPFL documentan cómo instrucciones maliciosas se propagan entre agentes de IA a través de archivos de memoria como MEMORY.md y SOUL.md.
ciberseguridad
El hacker que creó JailbreakMe fue contratado por Apple y despedido por no contestar un correo
Nicholas Allegra, conocido como Comex, creó el primer jailbreak del iPhone 4, fue becario de Apple y perdió el puesto por ignorar un email. Conoce su historia.
ciberseguridad
Alertas falsas de actualización en Chrome: qué hacer si aparece el aviso de malware
Usuarios de Chrome, Opera y Brave reportan notificaciones falsas de actualización que descargan malware. Conoce la extensión sospechosa y cómo protegerte.
ciberseguridad
Windows 11 corrige más de 400 fallos de seguridad en el parche de agosto, incluidos tres días cero
Microsoft lanza el Patch Tuesday de agosto para Windows 11 con más de 400 vulnerabilidades resueltas, incluidos tres días cero explotados. Novedades en Explorador, búsqueda y accesibilidad.
ciberseguridad
Un implante del tamaño de una moneda puede alterar la aviónica de los Boeing 737 NG y MAX
Investigadores de la Universidad de California en San Diego y Oberlin College demuestran cómo un dispositivo del tamaño de una moneda puede manipular el plan de vuelo de los Boeing 737 NG y MAX, y qué límites tiene el ataque.
ciberseguridad
GLM-5.3 mejora en ciberseguridad mientras escala su entrenamiento para programar, según Z.ai
Z.ai asegura que al escalar el post-training de GLM-5.3 para mejorar sus capacidades de programación, las habilidades en ciberseguridad crecieron más de lo esperado, especialmente en la explotación de vulnerabilidades.
ciberseguridad
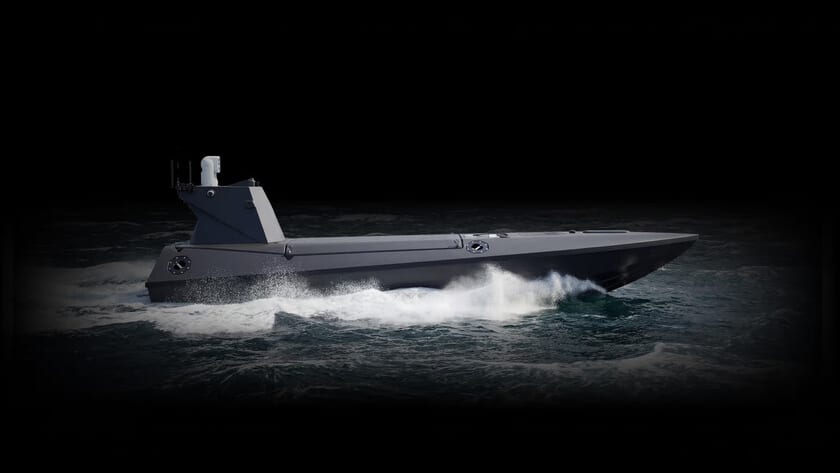
La Royal Navy detecta cámaras con componentes chinos en sus nuevos barcos dron y corta su conexión a internet
Una revisión de ciberseguridad halló que las cámaras de los nuevos barcos dron K3 Scout enviaban señales heartbeat a una IP en China. El Ministerio de Defensa británico retiró su conexión a internet y asegura que no hubo datos comprometidos.
ciberseguridad
Microsoft parchea una vulnerabilidad de Windows ya explotada que permite elevar privilegios hasta el control total del sistema
La actualización de seguridad de agosto de Microsoft corrige una vulnerabilidad de escalada de privilegios en WinSock explotada activamente. Afecta a Windows 10, Windows 11 y Windows Server.
ciberseguridad
El fraude con códigos QR bate récords en España: el 17% de los ataques mundiales de 'quishing' se detectan en el país
ESET detecta niveles récord de fraude con códigos QR en el primer semestre de 2026. España concentra el 17% de las detecciones mundiales y el 11% del phishing por email ya usa QR.
ciberseguridad
Apple corrige una vulnerabilidad crítica en Compartir Pantalla de macOS con parches para Sonoma, Sequoia y Tahoe
Apple lanza actualizaciones de seguridad para macOS Sonoma, Sequoia y Tahoe que corrigen CVE-2026-65400, una vulnerabilidad crítica en Compartir Pantalla que permite acceso remoto sin autenticación.