El ciberataque a los bancos de sangre de Francia expone la fragilidad de la cadena de frío sanitaria
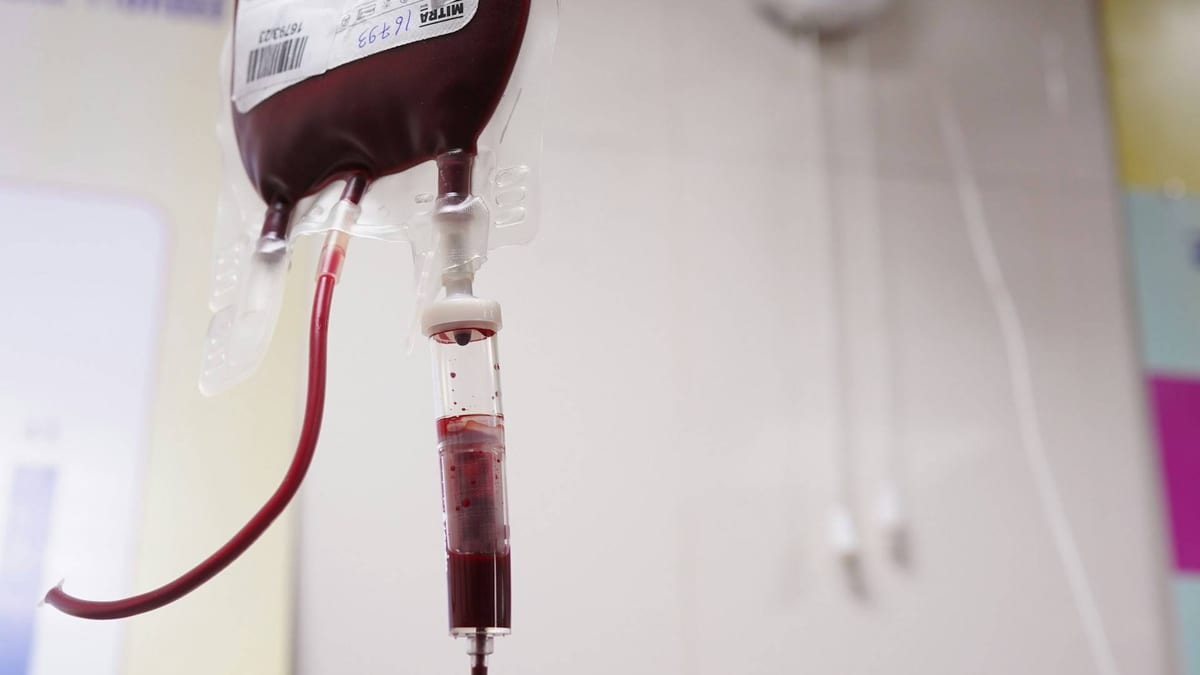
El pasado 2 de noviembre, los sistemas de refrigeración que conservan los productos sanguíneos en Francia fueron el objetivo de un ciberataque. El Établissement Français du Sang (EFS), organismo encargado de la recolección, procesamiento y distribución de sangre en el país, confirmó que los atacantes modificaron los parámetros de temperatura y descongelación en tres de sus instalaciones. Aunque no se registraron pérdidas de productos ni riesgos para la salud, el incidente ha puesto de relieve la vulnerabilidad de un eslabón crítico de la infraestructura sanitaria europea.
El ataque y sus consecuencias inmediatas
El ataque se produjo en un momento en que Europa ya acumula varios incidentes similares. Apenas unos días antes, hackers habían vulnerado cientos de supermercados franceses y tiendas en Países Bajos, provocando que toneladas de alimentos se echaran a perder. Ahora, el objetivo ha sido la infraestructura que conserva las reservas de sangre destinadas a hospitales y muestras biológicas que requieren condiciones controladas.
El EFS ha señalado que el ataque no fue directo contra sus sistemas, sino contra uno de sus proveedores de equipos de refrigeración. La empresa europea Coolworld Rentals, que no fue identificada inicialmente por el EFS, ha confirmado que fue víctima del incidente. En un comunicado, la compañía explicó que los atacantes aprovecharon un fallo en un componente de terceros para vulnerar sus unidades. Añadió que no hubo pérdidas de sangre ni de plasma y que las operaciones de recolección y distribución continuaron sin interrupciones.
La buena noticia es que, según la institución francesa, no se reportaron pérdidas de productos ni riesgos para la salud. Sin embargo, el incidente subraya el riesgo que supone que la cadena de frío sanitaria dependa de proveedores externos cuyos sistemas pueden ser comprometidos de forma indirecta.
Cómo se ejecuta el ataque contra la cadena de frío
A diferencia de otros ciberataques, hasta la fecha ningún grupo o colectivo ha reivindicado los ataques contra sistemas de refrigeración en Europa. Las agencias de ciberseguridad nacionales, como la ANSSI en Francia, el Centro Nacional para la Seguridad Cibernética de Suecia o la Fiscalía Federal de Bélgica, ya han abierto investigaciones, pero no han determinado la autoría.
Según la información recopilada, los atacantes suelen aprovechar fallos en módulos y controladores remotos obsoletos, especialmente de marcas como Danfoss, Copeland o Dixell. Estos equipos, conectados a internet, carecen de las actualizaciones de software necesarias y se vuelven vulnerables. Además, muchos sistemas utilizan credenciales de acceso débiles o recurren a acceso remoto en equipos que ya no reciben parches de seguridad, lo que incrementa el riesgo.
Un ejemplo citado es el de la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA), que en 2025 reveló dos vulnerabilidades en controladores Danfoss que permitían ejecución remota de comandos y elusión de autenticación. Danfoss corrigió los fallos con un firmware actualizado, pero muchas empresas no aplicaron la actualización, lo que las dejó expuestas.
Lecciones para la infraestructura crítica europea
El incidente en Francia evidencia un problema estructural en la gestión de la cadena de frío sanitaria: la dependencia de sistemas heredados, mal actualizados y conectados a internet. Para las organizaciones que gestionan infraestructura crítica, la prioridad no es solo proteger la red corporativa, sino también los dispositivos que operan en entornos físicos, como los controladores de temperatura y descongelación.
En este contexto, la recomendación de los expertos es clara: auditar estos sistemas, actualizar firmware, endurecer las credenciales y, sobre todo, separar las redes de control de las redes corporativas. Mientras tanto, la investigación continúa y las agencias europeas intentan identificar a los responsables, mientras el sector sanitario evalúa cómo prevenir futuros ataques a un corazón tan sensible como los bancos de sangre.
Sigue leyendo
- ciberseguridadCrédit Mutuel Arkéa confirma un ciberataque con 118 millones de euros en juego
- ciberseguridadLa nueva ola de ciberataques a supermercados europeos pone en alerta a los pequeños comercios españoles: "No hay que cantar victoria"
- ciberseguridadWindows 11 prueba permisos individuales de cámara, micrófono y ubicación para aplicaciones de escritorio
- ciberseguridadEspaña concentra un tercio de los sistemas solares europeos expuestos a internet, según un estudio