La nueva ola de ciberataques a supermercados europeos pone en alerta a los pequeños comercios españoles: "No hay que cantar victoria"
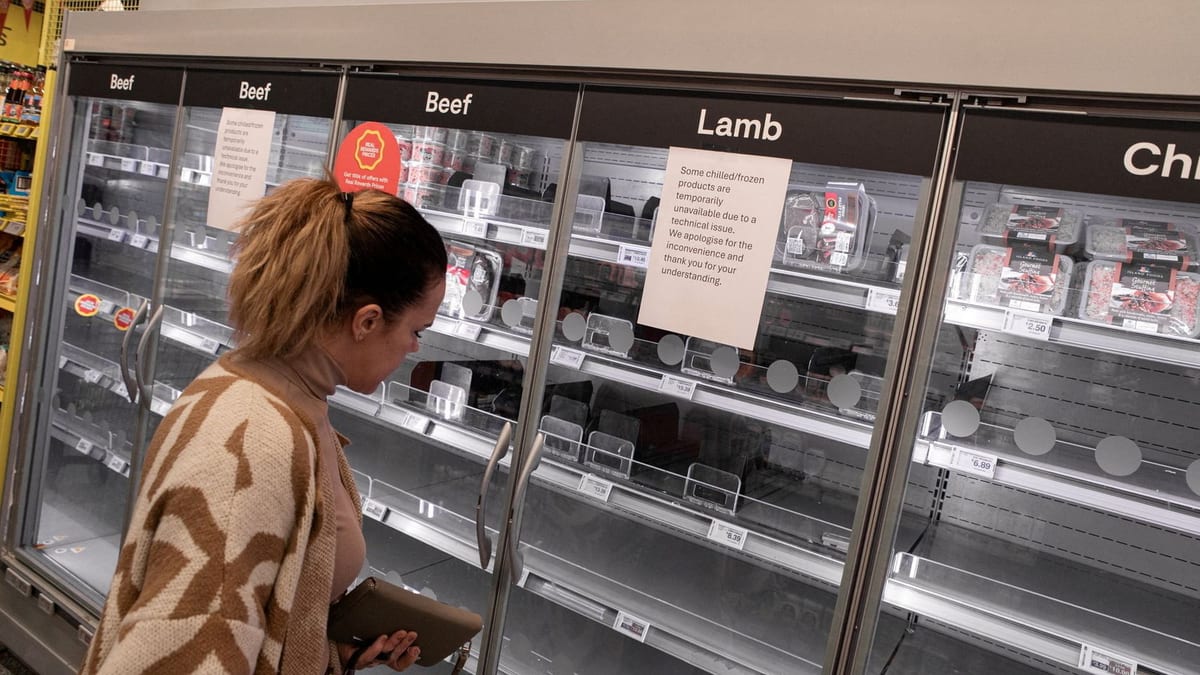
La segunda oleada de ciberataques contra sistemas de refrigeración de supermercados en Europa en apenas cuatro semanas ha vuelto a poner el foco en la vulnerabilidad de los pequeños comercios. Mientras Bélgica, Suecia y otros países sufren pérdidas millonarias, España no ha registrado incidentes confirmados, pero los expertos consultados advierten: no hay motivos para cantar victoria.
Un ataque que se repite y que se podía haber evitado
Los ciberdelincuentes han vuelto a atacar los controladores de temperatura de refrigeradores y congeladores en supermercados de toda Europa, echando a perder toneladas de alimentos sin necesidad de entrar físicamente en los establecimientos. El método es idéntico al que ya se utilizó en Francia hace menos de un mes, y las autoridades francesas dejaron 'una lista bastante concreta, una lista de tareas' para blindar los equipos, según recuerda Sancho Lerena, CEO y fundador de FMS Pandora.
Sin embargo, esa lista de deberes no se ha aplicado a tiempo para impedir una segunda oleada de ataques. Los países más afectados en esta ocasión han sido Bélgica y Suecia, con problemas también en Luxemburgo, Países Bajos, Italia, Irlanda, Estonia y Letonia. En los Países Bajos, al menos 17 carnicerías y tiendas de barrio se han visto afectadas. En Suecia, el gerente de una tienda ICA declaró a TV4 que la temperatura se había cambiado durante la noche a +50 °C y que no se podía modificar, lo que obligó a desechar todos los alimentos congelados. En Italia, el ataque ocurrió a las 4:00 a.m., según explicó Giuseppe Spadaro, director del Grupo Radenza, que administra los supermercados de la marca Coop, a la agencia ANSA.
El punto débil: carnicerías y fruterías de barrio
Aunque la noticia se ha centrado en las grandes cadenas europeas, el foco de preocupación para el sector está en los pequeños comercios. "Aunque se hable de grandes cadenas, los más vulnerables son los pequeños comercios como tiendas independientes, carnicerías o fruterías", recuerda la empresa de ciberseguridad Stoïk. Su country manager en Iberia, Juan Ignacio Ramallo, es directo: "Cualquier comercio en España que tenga equipos así, debe revisarlos lo antes posible".
La presión sobre el sector minorista está creciendo de forma sostenida. Según datos de Check Point recogidos por la fuente, los minoristas europeos se enfrentan a una media de 2.200 ataques por semana, un incremento del 43% interanual. Además, de todas las interfaces expuestas identificadas en todo el mundo, el 8,4% están en España, por detrás de Francia (31,2%), Estados Unidos (8,6%) y Bélgica (7,5%). Estos porcentajes representan la proporción de cada país respecto al total mundial de interfaces expuestas, no el porcentaje de sistemas de refrigeración vulnerables dentro de cada país.
Por qué España se ha librado (de momento) y qué dice la investigación
La investigación preliminar, recogida por Bleeping Computer, apunta a Sabcobel como proveedor de sistemas de refrigeración en varias de las localidades afectadas. El director de la compañía, Stephan Moelans, asegura que el atacante aprovechó la misma vulnerabilidad utilizada en los ataques en Francia el mes pasado. Los sistemas atacados son controladores de refrigeración de Danfoss, Copeland y Dixell, marcas presentes en supermercados de medio mundo. No se ha informado de supermercados afectados en España.
Pero los expertos recomiendan prudencia. "Que hoy no haya supermercados españoles en la lista puede significar que están mejor aislados, pero también que la configuración es otra o, simplemente, que todavía no se han detectado", explica Sancho Lerena, que advierte que no hay que cantar victoria. En la misma línea, Eusebio Nieva, director técnico de Check Point para España y Portugal, apunta que "la ausencia de incidentes confirmados en un país puede obedecer a factores técnicos específicos, como diferencias en la topología de red o versiones de controladores".
Además, Pandora FMS indica que en los anteriores ataques de octubre algunos investigadores mencionaron posibles equipos afectados en España. Y todos los especialistas consultados coinciden en un punto: "Una vez que se demuestra, el método de ataque es perfectamente replicable en todo el mundo".
La solución no es solo una actualización de software
La tentación de pensar que una actualización remota habría protegido los sistemas del resto de Europa es simplista. Sabcobel asegura que para eliminar la vulnerabilidad aprovechada por los ciberdelincuentes no basta con cambiar el software a distancia: los refrigeradores requieren modificaciones físicas. Las autoridades francesas ya indicaron el procedimiento a seguir: establecer los equipos tras un cortafuegos, sin acceso directo a internet, y cambiar las claves.
Aplicar esos deberes a miles de equipos desplegados por medio mundo no es trivial. "En entornos industriales hay equipos que llevan diez o quince años funcionando y nadie quiere tocarlos porque 'funcionan'. Ahí está el problema, funcionar solo significa que todavía no ha fallado", señala Lerena. Es un problema general de un mundo cada vez más interconectado, donde todo se controla en remoto, pero donde pesa más el esfuerzo por proteger los sistemas que las pérdidas ante incidentes como estos.
Una amenaza creciente que ya se nota en España
El contexto general no invita al optimismo. Un nuevo informe de la NCSC británica, parte del GCHQ, afirma que para 2028 es muy probable que se produzca un ataque de ransomware con malware impulsado por IA contra la infraestructura crítica del país. "En los próximos meses, nos enfrentamos a la posibilidad real de un aumento sin precedentes en el número de incidentes cibernéticos", ha dicho Richard Horne, director ejecutivo del NCSC.
En España, el INCIBE gestionó 401 incidentes en operadores esenciales e importantes en 2025, frente a 341 el año anterior, un 18% más. El conjunto de los incidentes de ciberseguridad creció un 26%. La tendencia irá a más, gracias a herramientas que simplifican y agilizan el descubrimiento de vulnerabilidades y la forma de explotarlas antes de que los equipos técnicos puedan parchearlos. Es una carrera contrarreloj, y como concluye el CEO de Pandora FMS, "es lo que pasa cuando conectas todo y nunca preguntas qué ocurre si falla".
Sigue leyendo
- ciberseguridadEl ciberataque a los bancos de sangre de Francia expone la fragilidad de la cadena de frío sanitaria
- ciberseguridadWindows 11 prueba permisos individuales de cámara, micrófono y ubicación para aplicaciones de escritorio
- ciberseguridadEspaña concentra un tercio de los sistemas solares europeos expuestos a internet, según un estudio
- ciberseguridadCorea del Norte consolida su ciberpotencia: del robo récord a Binance al cifrado poscuántico para borrar su rastro