El ciberataque a supermercados europeos que elevó neveras a 50 grados: un mismo proveedor de refrigeración, en el punto de mira
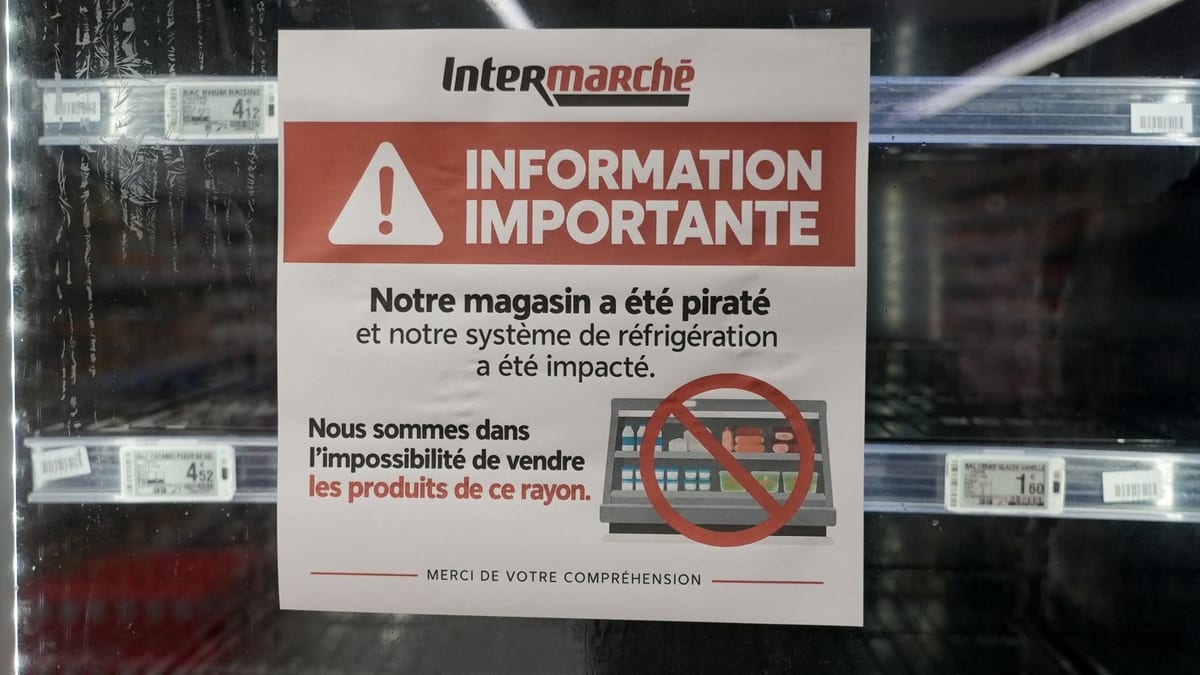
Cientos de supermercados de Francia, Países Bajos y Bélgica han sufrido ciberataques en las últimas horas con un mismo patrón: atacar los sistemas de refrigeración para malograr alimentos y paralizar la distribución. En Francia, el incidente ha obligado a tirar a la basura toneladas de comida tras elevarse la temperatura de las neveras hasta los 50 grados, mientras que en Bélgica y Países Bajos se han cancelado entregas a domicilio y las estanterías han quedado vacías. El caso evidencia el riesgo de que todo un sector dependa de un único proveedor tecnológico: el sistema de refrigeración Danfoss.
Por qué se ataca un supermercado: no es por dinero ni datos
El ministro francés de Economía, Roland Lescure, reconoció este martes que el Ejecutivo está inquieto por la soberanía alimentaria del país. "Este ciberataque ha llegado para afectar al corazón de la soberanía alimentaria y nos inquieta por sus efectos sobre la capacidad de nuestras cadenas de distribución de proporcionar los alimentos a nuestros ciudadanos", explicó, aunque salió a asegurar que no se ha generado un problema de suministro.
Sancho Lerena, CEO de Pandora FMS y experto en seguridad IT y monitorización, es tajante sobre el objetivo del ataque: "No es solo por dinero y datos, sino por paralizar un país". Lerena explica que, aunque el ataque en Francia es diferente al de Bélgica y Países Bajos, el objetivo es el mismo: desestabilizar, crear caos entre la población generando pérdidas millonarias y problemas de suministro.
"Hay ciberataques que son para pedir rescates. Otros para robar datos. En este caso es solo por atacar la economía sin un beneficio directo para los atacantes. Los supermercados pierden millones de euros y la población se queda sin suministros", expone el experto, que subraya que el sector del retail es fundamental hoy en día y que este ataque "es algo mucho más grave y peligroso" que los incidentes previos de robo de datos de clientes o paralización de rutas logísticas.
El hackeo a Danfoss: un solo clic da acceso a cientos de supermercados
La clave en el hackeo francés se encuentra en el sistema de refrigeración Danfoss, que todos los supermercados afectados utilizaban. Este sistema permite controlar la refrigeración de manera remota y coordinada. Si no está correctamente protegido y actualizado —extremo que se está investigando—, deja la puerta abierta a entrar de forma telemática fácilmente a todos los sistemas de refrigeración de los supermercados.
"Un solo clic te da acceso a cientos de supermercados. Es como un atraco pero a la vez y en numerosos establecimientos diferentes", detalla Lerena, que añade: "Es bueno que se monitorice un asunto como la energía, pero no puede ser que todos monitoricen con el mismo sistema sin una alternativa por si hay una caída o un ciberataque".
El ciberataque francés se introdujo en el sistema que controla a distancia la temperatura de las neveras y lanzó un programa rápido de descongelación que elevó la temperatura de forma repentina a los 50 grados, lo que malogró los alimentos. Entre las primeras medidas adoptadas por estos países ha sido la más obvia: la "desconexión temporal y preventiva de varios sistemas".
Para Lerena, es el claro ejemplo de que "no es seguro que todo un sector dependa de un mismo proveedor". El experto ya defendió esta misma tesis cuando cayó el sistema CrowdStrike y hubo un apagón mundial de vuelos.
Ahold Delhaize y Albert Heijn: la respuesta en Bélgica y Países Bajos
En Bélgica y Países Bajos, ha sido Ahold Delhaize quien ha confirmado un problema de seguridad en su red que daba acceso a todos sus supermercados. En esta ocasión el sistema de seguridad sí ha funcionado en esta compañía, que desconectó preventivamente las unidades para evitar un colapso de toda la estructura.
Las tiendas físicas permanecen abiertas y los clientes pueden seguir pagando con normalidad, pero la página web, la aplicación y el servicio de atención al cliente continúan fuera de servicio. No se permiten realizar nuevos pedidos de entregas a domicilio, mientras que los que ya estaban programados fueron cancelados.
"En estos momentos no podemos entregar pedidos realizados por internet y los clientes tampoco pueden efectuar nuevos pedidos", señaló Albert Heijn —que concentra alrededor del 38% del mercado neerlandés de supermercados—, que aseguró que compensará a quienes ya hubieran pagado cuando sus sistemas vuelvan a funcionar.
Lerena cree que "es necesario que las compañías del sector se refuercen en el ámbito de la ciberseguridad. Muchos procesos ya están digitalizados y no contar con sistemas que monitoricen toda esa estructura es un peligro". Sobre si estamos preparados, indica: "No basta con tener sistemas de defensa, sino que deben estar actualizados y coordinados entre sí. Quien no sepa si cumple con estos requisitos, debe pedir ayuda a especialistas antes de que sea tarde".
Guerra híbrida y el papel de la IA en los ciberataques
Atacar a un supermercado puede parecer trivial, pero es un claro ejemplo del auge de las guerras híbridas y de cómo los hackers van a estar cada vez más presentes para elevar la tensión geopolítica. "Este tipo de situaciones pueden repetirse", indican desde Pandora. De momento no se han confirmado la razón y procedencia del ciberataque, aunque el experto cree que "este tipo de ciberataques refleja el potencial y el daño que pueden causar en empresas y en la propia sociedad".
El contexto es relevante: con el auge y la democratización de los procesos de inteligencia artificial es cada vez más sencillo acceder a herramientas que realizan ciberataques complejos, incluso por sí mismos. De hecho, OpenAI, Google y Mastercard han firmado un llamamiento para reforzar la ciberseguridad con IA. En el manifiesto aseguraron que "la seguridad actual no será suficiente", por lo que llaman a reforzarse antes de que los ataques afecten a infraestructuras realmente críticas como la luz, energía o el agua.
Sigue leyendo
- ciberseguridadOpenAI detecta una grabadora oculta en una sala ejecutiva y el FBI detiene a un ingeniero
- ciberseguridadLas webs que generan desnudos con IA suman 40 millones de visitas al mes, según un estudio
- ciberseguridadMidnight Mimosa: el malware oculto en el firmware de Android baratos que ha afectado a miles de dispositivos en 150 países
- ciberseguridadCorea del Sur investiga ataques con posibles indicios de IA contra sus principales bancos