Un ciberataque a sistemas de refrigeración deja pérdidas millonarias en cientos de supermercados franceses
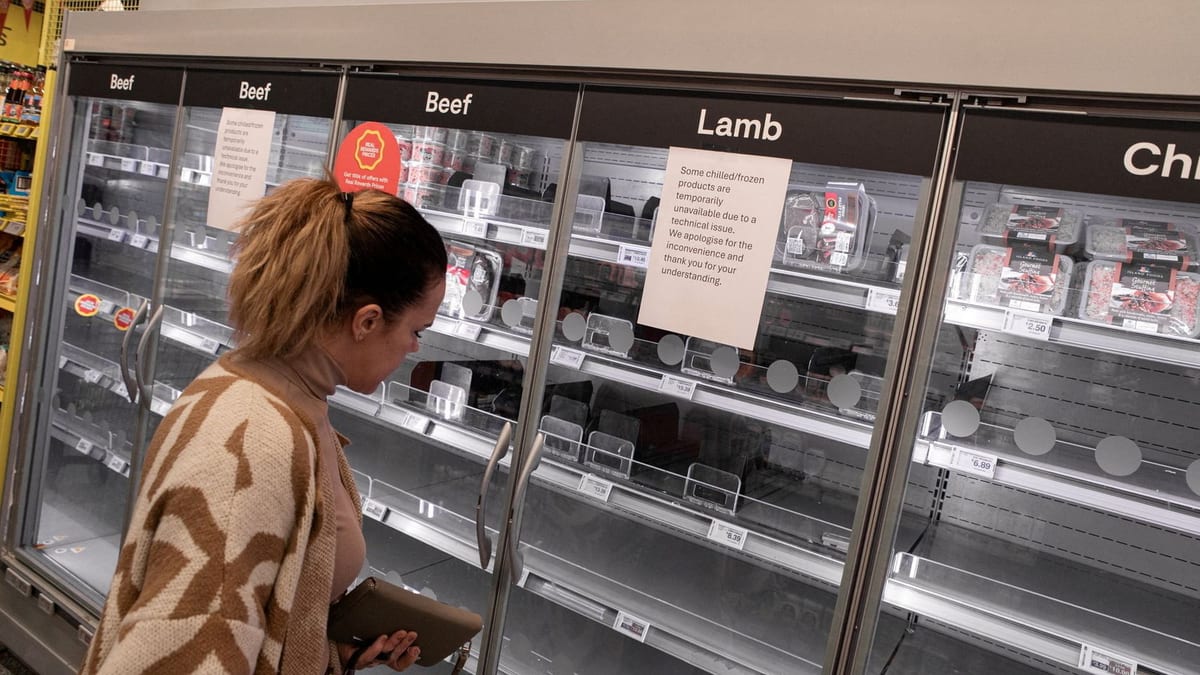
Cientos de supermercados en Francia sufrieron la madrugada del 11 al 12 de octubre un ciberataque que dejó fuera de servicio sus sistemas de refrigeración. Los atacantes modificaron a distancia los parámetros de temperatura de neveras y congeladores, lo que obligó a retirar grandes cantidades de alimentos y provocó pérdidas económicas millonarias, además de pequeños incendios en algunos establecimientos.
Un ataque contra la cadena de frío, no contra los datos
El incidente, adelantado por Reuters y recogido por Genbeta, afectó a establecimientos de cadenas como Intermarché, Carrefour, Monoprix y Coopérative U. En lugar de robar credenciales o bloquear sistemas informáticos, los atacantes aprovecharon el sistema que permite gestionar la temperatura de forma remota para alterar el funcionamiento de los equipos de refrigeración durante la noche, cuando la supervisión es menor.
En algunas instalaciones la temperatura llegó a alcanzar los 50 grados durante varias horas, lo que obligó a retirar grandes cantidades de productos perecederos. El coste económico se calcula en millones de euros, aunque la información disponible no ofrece una cifra oficial consolidada. También se registraron pequeños incendios en algunos establecimientos.
El vector del ataque no fue un servidor corporativo ni una base de datos de clientes, sino el sistema de control térmico: la misma infraestructura que mantiene la mercancía en condiciones de venta. Para una cadena de distribución, eso convierte un fallo de seguridad en una pérdida directa de inventario y en un problema operativo en tienda.
Vulnerabilidades conocidas en controladores de Danfoss
Buena parte de los equipos afectados utilizaban tecnología de la compañía danesa Danfoss, que reconoció que algunos funcionaban con programas antiguos o versiones que no estaban actualizadas. El error no era desconocido para la comunidad de seguridad: los investigadores de Claroty habían identificado meses antes vulnerabilidades en determinados controladores de refrigeración.
Su investigación mostró que era posible acceder desde internet a miles de dispositivos de este tipo. Aun así, todavía no se ha confirmado qué fallo concreto permitió ejecutar el ataque, según la información publicada. La diferencia entre una vulnerabilidad documentada y un incidente con pérdidas millonarias está, en este caso, en el estado de actualización del parque instalado.
La Fiscalía de París ha abierto una investigación para identificar a los responsables, mientras las cadenas afectadas trabajan en recuperar el funcionamiento de sus instalaciones. La combinación de equipos antiguos, acceso remoto habilitado y una superficie expuesta a internet dibuja el escenario que los investigadores ya habían advertido.
Nuevos ataques en Europa y una lección para la industria
El caso no es aislado: a principios de noviembre se registraron nuevos ataques contra sistemas de refrigeración en otros países europeos, sin que por ahora se haya demostrado una autoría común. Es decir, el patrón se repite en distintos entornos sin que exista una atribución compartida confirmada.
El incidente subraya un riesgo concreto para el sector de la distribución: la cadena de frío depende de infraestructura conectada, y una brecha en ella se traduce directamente en pérdida de mercancía y daños operativos. Cualquier instalación conectada a internet puede convertirse en objetivo si sus sistemas de control no están protegidos correctamente, según la información publicada.
Para las empresas que operan equipamiento industrial conectado, el episodio desplaza el foco desde la protección del dato hacia la del dispositivo físico: controladores de refrigeración, climatización y otras máquinas con acceso remoto que, si no se actualizan, quedan expuestas. La recomendación que se desprende de la investigación de Claroty pasa por revisar el acceso remoto a estos equipos y mantener el software al día.
Sigue leyendo
- ciberseguridadCrédit Mutuel Arkéa confirma un ciberataque con 118 millones de euros en juego
- ciberseguridadEl ciberataque a los bancos de sangre de Francia expone la fragilidad de la cadena de frío sanitaria
- ciberseguridadLa nueva ola de ciberataques a supermercados europeos pone en alerta a los pequeños comercios españoles: "No hay que cantar victoria"
- ciberseguridadWindows 11 prueba permisos individuales de cámara, micrófono y ubicación para aplicaciones de escritorio